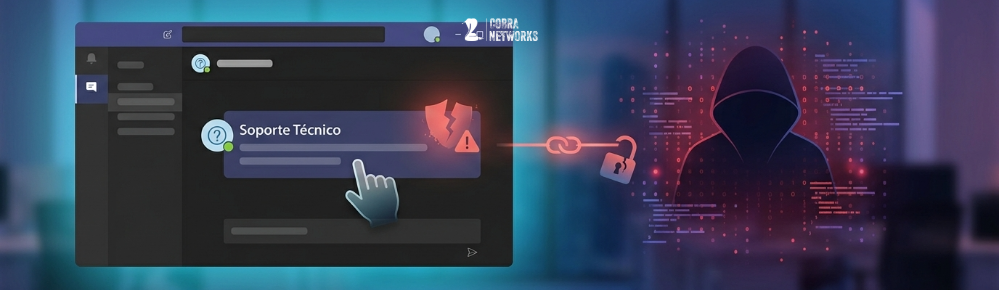
Investigadores de seguridad han identificado una campaña de phishing que utiliza mensajes de suplantando la identidad del personal de soporte técnico para distribuir un malware recientemente descubierto, conocido como SynkLoader.
¿Cúal es la amenaza?
SynkLoader es un malware multietapa recientemente descubierto que se distribuye a través de campañas de phishing en Microsoft Teams. Los ciberdelincuentes se hacen pasar por personal de soporte técnico y envían mensajes convincentes diseñados para engañar a los usuarios y lograr que descarguen y ejecuten archivos maliciosos.
Una vez ejecutado, SynkLoader muestra una pantalla de bloqueo falsa de Windows que solicita a los usuarios que introduzcan sus credenciales. Las credenciales capturadas pueden utilizarse para acceder a las cuentas de usuario, establecer persistencia y facilitar actividades maliciosas adicionales en el entorno de la víctima.
Al combinar la ingeniería social con el robo de credenciales, los atacantes pueden obtener un punto de acceso inicial que puede conducir a una vulneración más amplia de la red.
¿Por qué es digno de mención?
SynkLoader pone de manifiesto una tendencia creciente entre los atacantes que abusan de plataformas de colaboración de confianza, como Microsoft Teams, para eludir los controles de seguridad tradicionales basados en correo electrónico. Al suplantar la identidad del personal de soporte técnico, los ciberdelincuentes explotan la confianza de los usuarios y generan una mayor sensación de urgencia, aumentando así la probabilidad de lograr una intrusión exitosa.
Dado que Teams se utiliza ampliamente para las comunicaciones empresariales diarias, los mensajes maliciosos pueden parecer más legítimos a los usuarios y pueden dar lugar al robo de credenciales, al acceso no autorizado o a la instalación de software malicioso adicional.
¿Cuál es la exposición o el riesgo?
Las organizaciones que dependen de Microsoft Teams para la comunicación interna pueden ser vulnerables a esta técnica de ataque, especialmente si los usuarios pueden recibir mensajes de contactos externos.
Los ataques exitosos pueden tener como resultado:
- Robo de credenciales de Windows y de cuentas corporativas.
- Acceso no autorizado a aplicaciones y sistemas empresariales.
- Movimiento lateral hacia dispositivos y usuarios adicionales dentro del entorno.
- Despliegue de cargas útiles secundarias, incluyendo ransomware o malware de robo de datos.
- Exposición de información comercial sensible, propiedad intelectual y datos de clientes.
Debido a que el ataque aprovecha una plataforma de colaboración de confianza, es más probable que los usuarios interactúen con contenido malicioso que si recibieran correos electrónicos de phishing tradicionales.
¿Cuáles son las recomendaciones?
- Restringir las comunicaciones externas de Teams: Desactive o limite la mensajería externa de Teams cuando las necesidades del negocio lo permitan. Revisa la configuración de federación de Teams y restringe las comunicaciones a organizaciones de confianza.
- Reforzar la seguridad de la identidad: Implementar la autenticación multifactor (MFA) para todas las cuentas de usuario. Implemente políticas de contraseñas seguras y revise periódicamente las cuentas con privilegios.
- Capacitar a los usuarios para que reconozcan la ingeniería social: Capacite a los empleados sobre las tácticas de phishing que se utilizan a través de plataformas de colaboración. Recuerde a los usuarios que tengan cuidado con las solicitudes de asistencia técnica no solicitadas, las instalaciones de software o las peticiones de credenciales.
- Verificar las solicitudes de soporte de TI: Establecer un proceso formal para validar las solicitudes de soporte recibidas a través de Teams. Anime a los usuarios a confirmar las solicitudes inesperadas a través de los canales informáticos autorizados.
- Mejorar la protección y la monitorización de los puntos finales: Implementar y mantener soluciones de detección y respuesta en puntos finales (EDR). Supervise los procesos sospechosos, las actividades de robo de credenciales y el comportamiento inusual de los usuarios.
- Revisa la configuración de seguridad de Teams: Revisa las configuraciones de Teams y aplica las mejores prácticas de seguridad recomendadas por Microsoft. Revise periódicamente los permisos, la configuración de acceso externo y las políticas de seguridad.
- Fomentar la presentación de informes con prontitud: Indique a los empleados que informen de inmediato sobre mensajes sospechosos de Teams, descargas inesperadas o solicitudes de credenciales. Investigue los informes con rapidez para limitar el impacto potencial.


Deja tu comentario